🧵Hackearon tu Teléfono y Ni Te Diste Cuenta Depositamos una...

Laprovittera Carlos@laprovittera
5 views
Jan 06, 2026
~7 min read
Advertisement
1
🧵Hackearon tu Teléfono y Ni Te Diste Cuenta
Depositamos una confianza casi ciega en nuestros teléfonos móviles. Son la llave de nuestra vida digital, el centro de nuestras comunicaciones y el guardián de nuestros secretos. Pero, ¿y si esa confianza estuviera construida sobre una base rota? Una falla fundamental en la red telefónica global, diseñada hace décadas, nos deja a todos expuestos. Para demostrarlo, un equipo de expertos en ciberseguridad hackeó al famoso youtuber tecnológico Linus Sebastian, de "Linus Tech Tips". Interceptaron sus llamadas y mensajes de texto a distancia, sin tocar su teléfono y sin que él se diera cuenta, desvelando una vulnerabilidad que nos afecta a todos.👇👇👇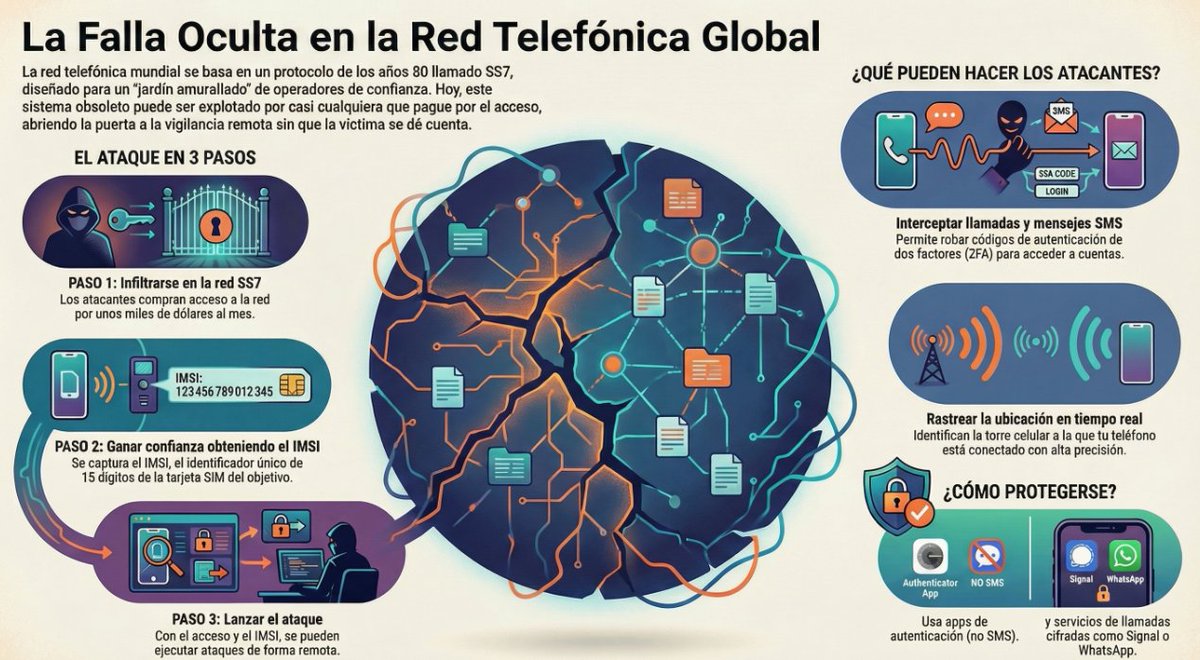
Depositamos una confianza casi ciega en nuestros teléfonos móviles. Son la llave de nuestra vida digital, el centro de nuestras comunicaciones y el guardián de nuestros secretos. Pero, ¿y si esa confianza estuviera construida sobre una base rota? Una falla fundamental en la red telefónica global, diseñada hace décadas, nos deja a todos expuestos. Para demostrarlo, un equipo de expertos en ciberseguridad hackeó al famoso youtuber tecnológico Linus Sebastian, de "Linus Tech Tips". Interceptaron sus llamadas y mensajes de texto a distancia, sin tocar su teléfono y sin que él se diera cuenta, desvelando una vulnerabilidad que nos afecta a todos.👇👇👇
2
1. El Pecado Original: Cómo los Fundadores de Apple Hackearon el Mundo
Antes de fundar Apple, la primera empresa de Steve Jobs y Steve Wozniak fue, irónicamente, una que se dedicaba a romper la seguridad. En la década de 1970, crearon y vendieron las famosas "cajas azules", unos dispositivos electrónicos que les permitían hackear la red telefónica para realizar llamadas de larga distancia de forma gratuita. Su audacia era tal que llegaron a usar su invento para gastarle una broma al Vaticano, haciéndose pasar por el Secretario de Estado estadounidense Henry Kissinger en un intento de hablar con el Papa.
Estos dispositivos explotaban una vulnerabilidad en el sistema de señalización por tonos que la propia red utilizaba para conectar las llamadas. Al imitar esos tonos de control, podían engañar al sistema y tomar el control. Este acto, que Wozniak consideró fundamental para el nacimiento de su empresa más famosa, demuestra que las redes de comunicación nunca han sido infalibles.
No creo que nunca hubiera existido una computadora Apple si no hubiera existido la caja azul.
Este precedente histórico, establecido por dos de las figuras más icónicas de la tecnología, nos recuerda que la tentación de explotar las fallas de un sistema es tan antigua como los propios sistemas.
2. El "Jardín Amurallado" se Derrumbó: La Solución de Seguridad que se Volvió el Problema
Para solucionar la vulnerabilidad que permitía los hacks con las "cajas azules", las compañías telefónicas crearon una solución ingeniosa: el Sistema de Señalización por Canal Común, o SS7. La idea era separar las señales de control de la línea de voz, moviéndolas a una red digital completamente distinta. De este modo, nadie podría enviar tonos a través del teléfono para manipular la red.
Este nuevo sistema se diseñó como un "jardín amurallado", un club exclusivo y seguro al que solo unas pocas operadoras telefónicas de confianza tenían acceso. En los años 80, cuando el sistema fue creado, esto funcionaba. El panorama de las telecomunicaciones estaba dominado por un puñado de empresas respetables con un interés común en mantener la integridad de la red.
Pero hoy, ese jardín ya no tiene murallas sólidas. Actualmente, hay más de 100 operadores y 4500 redes, muchas de las cuales, como los servicios de envío masivo de SMS para empresas como Uber Eats, necesitan acceso al SS7 para funcionar. La consecuencia es que comprar acceso a esta red, que en su día fue exclusiva, es ahora sorprendentemente barato. Se puede conseguir por "unos cuantos miles de dólares por mes", e incluso se ha documentado el alquiler ilegal de acceso a la red por tan solo $1,000 al mes.
La ironía es devastadora: la solución de seguridad se ha convertido en el problema. Una red diseñada para ser un club cerrado y de confianza es ahora vulnerable precisamente porque sus murallas tienen miles de puertas de entrada, y no todas están vigiladas por guardianes fiables.
3. "Hola, Soy Tú Ahora": La Demostración que Hiela la Sangre
Para demostrar el peligro real de esta vulnerabilidad, los especialistas en ciberseguridad Carsten Nohl y Alexandre de Oliveira realizaron un ataque controlado contra Linus Tech Tips. El proceso siguió tres pasos clave:
1. Infiltrarse al SS7: Los expertos confirmaron que accedieron a la red de la misma forma que lo haría un atacante: pagando por ello. "Sí, estoy pagando por entrar al SS7", explicó Nohl, "hacemos pruebas de seguridad [...] y tenemos que estar en una posición similar a la de los hackers reales".
2. Ganar confianza: Engañaron a la red para obtener el identificador único de la tarjeta SIM de Linus, conocido como IMSI. Este número es la verdadera llave para identificar a un usuario en la red celular.
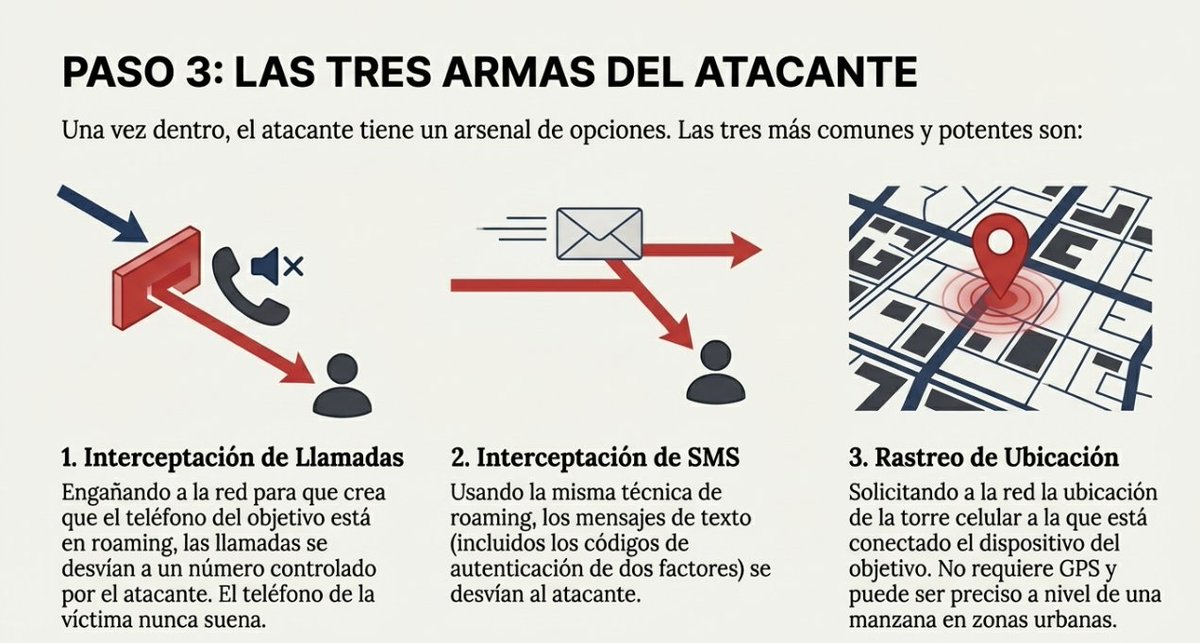
3. Atacar: Una vez dentro y con la identidad de Linus en su poder, lanzaron dos ataques devastadores.
Ataque 1: Intercepción de llamadas Cuando un amigo de Linus lo llamó, el teléfono de Linus nunca sonó. En su lugar, la llamada fue desviada y sonó en el teléfono del atacante. El mecanismo es tan simple como poderoso: al forzar a la red a pensar que el teléfono de Linus estaba en el extranjero (en roaming), los atacantes obtuvieron la capacidad de reescribir el número de destino de la llamada entrante a uno que ellos controlaban. Lo más inquietante es que, inmediatamente después, Linus pudo hacer una llamada saliente a su esposa sin ningún problema, demostrando que su teléfono parecía funcionar con total normalidad mientras sus comunicaciones entrantes estaban secuestradas.
Ataque 2: Intercepción de SMS Utilizando la misma técnica, desviaron los mensajes de texto de Linus. Para demostrar su poder, solicitaron un código de autenticación de dos factores (2FA) para acceder a una de sus cuentas. El SMS con el código nunca llegó al teléfono de Linus; fue directamente al atacante, quien pudo acceder a la cuenta en cuestión de segundos.
La reacción de Linus al presenciar cómo su identidad digital era secuestrada en tiempo real fue contundente:
Dormía mejor sin saber eso.
Esta demostración práctica revela una verdad incómoda: la autenticación de dos factores por SMS, considerada por muchos una norma de seguridad básica, es fundamentalmente insegura frente a un ataque a nivel de red como este.


Antes de fundar Apple, la primera empresa de Steve Jobs y Steve Wozniak fue, irónicamente, una que se dedicaba a romper la seguridad. En la década de 1970, crearon y vendieron las famosas "cajas azules", unos dispositivos electrónicos que les permitían hackear la red telefónica para realizar llamadas de larga distancia de forma gratuita. Su audacia era tal que llegaron a usar su invento para gastarle una broma al Vaticano, haciéndose pasar por el Secretario de Estado estadounidense Henry Kissinger en un intento de hablar con el Papa.
Estos dispositivos explotaban una vulnerabilidad en el sistema de señalización por tonos que la propia red utilizaba para conectar las llamadas. Al imitar esos tonos de control, podían engañar al sistema y tomar el control. Este acto, que Wozniak consideró fundamental para el nacimiento de su empresa más famosa, demuestra que las redes de comunicación nunca han sido infalibles.
No creo que nunca hubiera existido una computadora Apple si no hubiera existido la caja azul.
Este precedente histórico, establecido por dos de las figuras más icónicas de la tecnología, nos recuerda que la tentación de explotar las fallas de un sistema es tan antigua como los propios sistemas.
2. El "Jardín Amurallado" se Derrumbó: La Solución de Seguridad que se Volvió el Problema
Para solucionar la vulnerabilidad que permitía los hacks con las "cajas azules", las compañías telefónicas crearon una solución ingeniosa: el Sistema de Señalización por Canal Común, o SS7. La idea era separar las señales de control de la línea de voz, moviéndolas a una red digital completamente distinta. De este modo, nadie podría enviar tonos a través del teléfono para manipular la red.
Este nuevo sistema se diseñó como un "jardín amurallado", un club exclusivo y seguro al que solo unas pocas operadoras telefónicas de confianza tenían acceso. En los años 80, cuando el sistema fue creado, esto funcionaba. El panorama de las telecomunicaciones estaba dominado por un puñado de empresas respetables con un interés común en mantener la integridad de la red.
Pero hoy, ese jardín ya no tiene murallas sólidas. Actualmente, hay más de 100 operadores y 4500 redes, muchas de las cuales, como los servicios de envío masivo de SMS para empresas como Uber Eats, necesitan acceso al SS7 para funcionar. La consecuencia es que comprar acceso a esta red, que en su día fue exclusiva, es ahora sorprendentemente barato. Se puede conseguir por "unos cuantos miles de dólares por mes", e incluso se ha documentado el alquiler ilegal de acceso a la red por tan solo $1,000 al mes.
La ironía es devastadora: la solución de seguridad se ha convertido en el problema. Una red diseñada para ser un club cerrado y de confianza es ahora vulnerable precisamente porque sus murallas tienen miles de puertas de entrada, y no todas están vigiladas por guardianes fiables.
3. "Hola, Soy Tú Ahora": La Demostración que Hiela la Sangre
Para demostrar el peligro real de esta vulnerabilidad, los especialistas en ciberseguridad Carsten Nohl y Alexandre de Oliveira realizaron un ataque controlado contra Linus Tech Tips. El proceso siguió tres pasos clave:
1. Infiltrarse al SS7: Los expertos confirmaron que accedieron a la red de la misma forma que lo haría un atacante: pagando por ello. "Sí, estoy pagando por entrar al SS7", explicó Nohl, "hacemos pruebas de seguridad [...] y tenemos que estar en una posición similar a la de los hackers reales".
2. Ganar confianza: Engañaron a la red para obtener el identificador único de la tarjeta SIM de Linus, conocido como IMSI. Este número es la verdadera llave para identificar a un usuario en la red celular.
3. Atacar: Una vez dentro y con la identidad de Linus en su poder, lanzaron dos ataques devastadores.
Ataque 1: Intercepción de llamadas Cuando un amigo de Linus lo llamó, el teléfono de Linus nunca sonó. En su lugar, la llamada fue desviada y sonó en el teléfono del atacante. El mecanismo es tan simple como poderoso: al forzar a la red a pensar que el teléfono de Linus estaba en el extranjero (en roaming), los atacantes obtuvieron la capacidad de reescribir el número de destino de la llamada entrante a uno que ellos controlaban. Lo más inquietante es que, inmediatamente después, Linus pudo hacer una llamada saliente a su esposa sin ningún problema, demostrando que su teléfono parecía funcionar con total normalidad mientras sus comunicaciones entrantes estaban secuestradas.
Ataque 2: Intercepción de SMS Utilizando la misma técnica, desviaron los mensajes de texto de Linus. Para demostrar su poder, solicitaron un código de autenticación de dos factores (2FA) para acceder a una de sus cuentas. El SMS con el código nunca llegó al teléfono de Linus; fue directamente al atacante, quien pudo acceder a la cuenta en cuestión de segundos.
La reacción de Linus al presenciar cómo su identidad digital era secuestrada en tiempo real fue contundente:
Dormía mejor sin saber eso.
Esta demostración práctica revela una verdad incómoda: la autenticación de dos factores por SMS, considerada por muchos una norma de seguridad básica, es fundamentalmente insegura frente a un ataque a nivel de red como este.
3
4. Atrapados en el Pasado: ¿Por Qué No Simplemente Apagamos Este Sistema?
Si el sistema SS7 es tan vulnerable, ¿por qué no lo reemplazamos por algo más seguro? La respuesta se reduce a una palabra: inercia.
SS7 es la columna vertebral de las comunicaciones 2G y 3G, redes que, aunque anticuadas, siguen siendo cruciales. Se utilizan para dar soporte a una enorme cantidad de sistemas heredados, como los botones de emergencia obligatorios que llevan todos los coches nuevos en la Unión Europea, que funcionan con tarjetas SIM 2G y 3G.
Además, existe lo que se conoce como la "desventaja de ser el primero en hacerlo". Aunque ya existen protocolos de señalización mucho más seguros para las redes 5G, el problema central es la interoperabilidad. Incluso si una operadora moderniza su red, debe seguir siendo compatible con SS7 para que sus clientes puedan comunicarse y usar el roaming con otras redes a nivel mundial. El SS7 sigue siendo el "estándar de facto", la lengua franca que todos deben hablar, encadenando a las redes más modernas al eslabón más débil de la cadena global.
podrían pasar otros 10, 15 o incluso 20 años para que las redes de SS7 finalmente se apaguen.
Estamos atrapados por el peso de una infraestructura global que es increíblemente difícil y cara de actualizar, lo que nos mantiene dependientes de una tecnología vulnerable diseñada en los años 80.
Conclusión: ¿Qué Puedes Hacer para Protegerte?
La realidad es que la red telefónica global tiene una falla de diseño fundamental que nos hace vulnerables, y esta falla no va a desaparecer pronto. Hay pasos prácticos que puedes tomar para mitigar los riesgos más graves, pero es crucial entender sus límites.
• Para la autenticación de cuentas: Siempre que sea posible, elige alternativas a la autenticación de dos factores por SMS. Utiliza aplicaciones de autenticación como Google Authenticator o, para una seguridad máxima, llaves de seguridad físicas (tokens de hardware).
• Para las llamadas de voz: Si te preocupa que tus conversaciones puedan ser interceptadas, utiliza servicios de llamadas cifradas de extremo a extremo que funcionan por internet, como Signal o WhatsApp.
Sin embargo, hay que ser claros: estas medidas no te protegen contra el rastreo de ubicación. Mientras tengas una tarjeta SIM, eres susceptible a que tu localización sea triangulada a través de la vulnerabilidad del SS7.
Este problema técnico nos enfrenta a una pregunta filosófica más profunda sobre el valor que le damos a nuestra privacidad. Mientras que algunos adoptan la mentalidad de "el que nada oculta, nada teme", el experto Carsten Nohl ofrece otra perspectiva. "Alguien que creció en la tradición berlinesa del club de computación Caos como yo", afirma, "cree firmemente que la privacidad [...] es un prerrequisito de la democracia". La vulnerabilidad del SS7 no es solo un fallo tecnológico; es una grieta en la base de nuestra privacidad digital que nos obliga a reflexionar sobre qué tipo de sociedad conectada queremos construir.


Si el sistema SS7 es tan vulnerable, ¿por qué no lo reemplazamos por algo más seguro? La respuesta se reduce a una palabra: inercia.
SS7 es la columna vertebral de las comunicaciones 2G y 3G, redes que, aunque anticuadas, siguen siendo cruciales. Se utilizan para dar soporte a una enorme cantidad de sistemas heredados, como los botones de emergencia obligatorios que llevan todos los coches nuevos en la Unión Europea, que funcionan con tarjetas SIM 2G y 3G.
Además, existe lo que se conoce como la "desventaja de ser el primero en hacerlo". Aunque ya existen protocolos de señalización mucho más seguros para las redes 5G, el problema central es la interoperabilidad. Incluso si una operadora moderniza su red, debe seguir siendo compatible con SS7 para que sus clientes puedan comunicarse y usar el roaming con otras redes a nivel mundial. El SS7 sigue siendo el "estándar de facto", la lengua franca que todos deben hablar, encadenando a las redes más modernas al eslabón más débil de la cadena global.
podrían pasar otros 10, 15 o incluso 20 años para que las redes de SS7 finalmente se apaguen.
Estamos atrapados por el peso de una infraestructura global que es increíblemente difícil y cara de actualizar, lo que nos mantiene dependientes de una tecnología vulnerable diseñada en los años 80.
Conclusión: ¿Qué Puedes Hacer para Protegerte?
La realidad es que la red telefónica global tiene una falla de diseño fundamental que nos hace vulnerables, y esta falla no va a desaparecer pronto. Hay pasos prácticos que puedes tomar para mitigar los riesgos más graves, pero es crucial entender sus límites.
• Para la autenticación de cuentas: Siempre que sea posible, elige alternativas a la autenticación de dos factores por SMS. Utiliza aplicaciones de autenticación como Google Authenticator o, para una seguridad máxima, llaves de seguridad físicas (tokens de hardware).
• Para las llamadas de voz: Si te preocupa que tus conversaciones puedan ser interceptadas, utiliza servicios de llamadas cifradas de extremo a extremo que funcionan por internet, como Signal o WhatsApp.
Sin embargo, hay que ser claros: estas medidas no te protegen contra el rastreo de ubicación. Mientras tengas una tarjeta SIM, eres susceptible a que tu localización sea triangulada a través de la vulnerabilidad del SS7.
Este problema técnico nos enfrenta a una pregunta filosófica más profunda sobre el valor que le damos a nuestra privacidad. Mientras que algunos adoptan la mentalidad de "el que nada oculta, nada teme", el experto Carsten Nohl ofrece otra perspectiva. "Alguien que creció en la tradición berlinesa del club de computación Caos como yo", afirma, "cree firmemente que la privacidad [...] es un prerrequisito de la democracia". La vulnerabilidad del SS7 no es solo un fallo tecnológico; es una grieta en la base de nuestra privacidad digital que nos obliga a reflexionar sobre qué tipo de sociedad conectada queremos construir.
4
Vean este video de Veritasium: youtube.com/watch?v=GJeoSo…