No nay nada peor que abrir el correo en Domingo y encontrarte...

🅱1️⃣4️⃣🅲🅺🅷0️⃣1️⃣3️⃣@310hkc41b
4 views
May 22, 2025
~3 min read
Advertisement
1
No nay nada peor que abrir el correo en Domingo y encontrarte correos de notificación de la AEAT. Y no uno solo, no. Nada menos que 5 !!!!
Que querran?
(hilo) 🧵
Que querran?
(hilo) 🧵
2
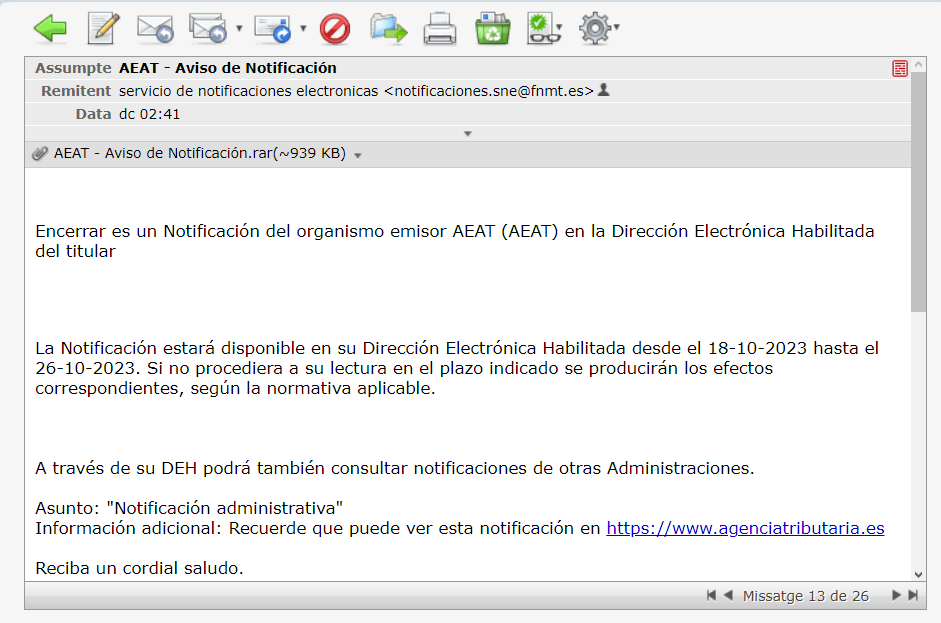
Abro el correo, y vaya, si que parece que tiene que ser importante, que incluso han adjuntado un archivo comprimido en un .rar
⬇️
⬇️
3
Pero no os habréis creido que este mensaje procede realmente de la AEAT, verdad? o si?
Veamos ...
⬇️
Veamos ...
⬇️
4
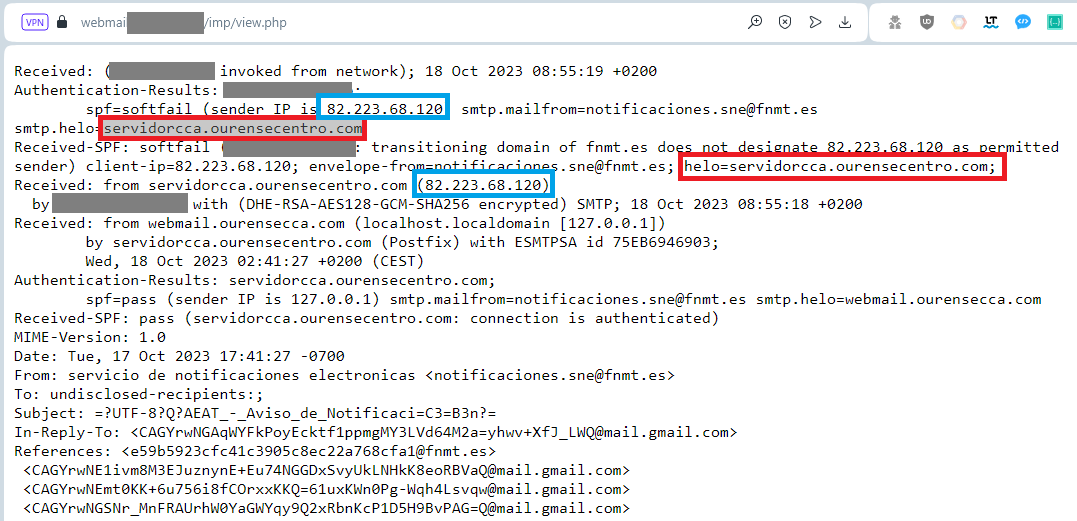
Vamos a ver las cabeceras del correo y nos fijamos en dos cosas, la IP del sender (emisor) y el dominio con el que se identifica en el comando SMTP HELO.
⬇️
⬇️
5
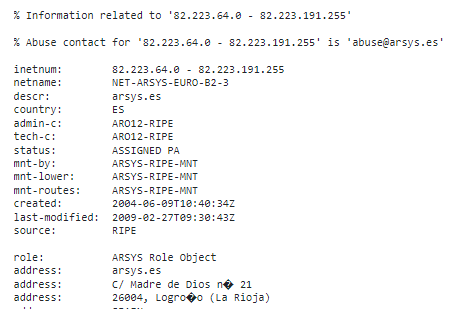
La IP 82.223.68.120 pertenece a un host ubidado en @arsys.
⬇️
⬇️
6
Y el dominio.... que vamos a decir del dominio?
Es un dominio malicioso? No, en principio no.
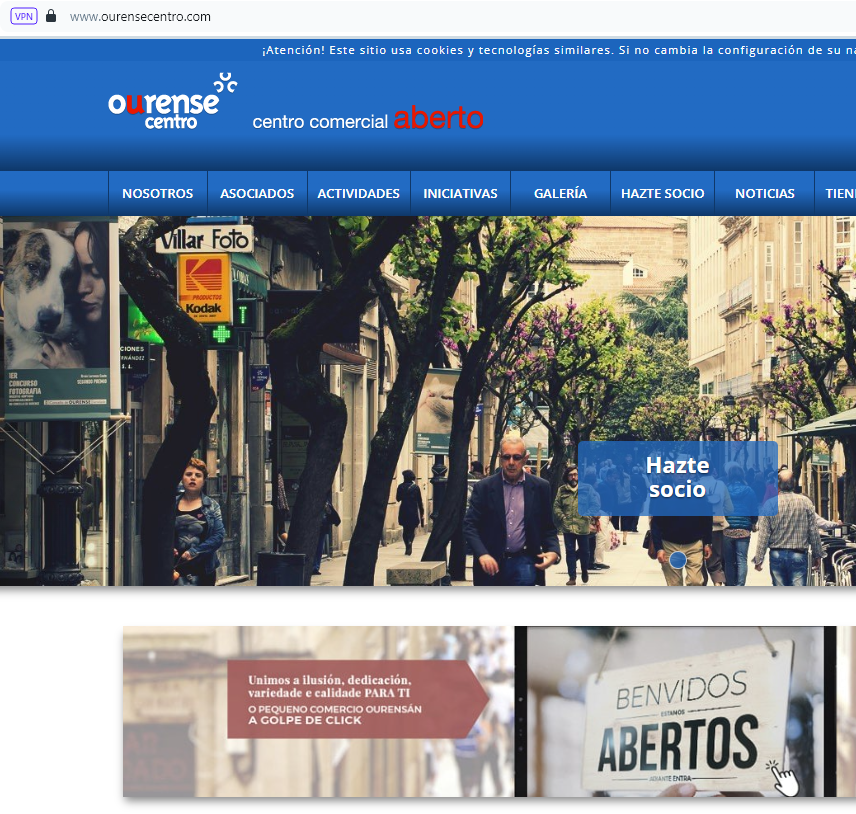
Es de un centro comercial (ABIERTO, por supuesto 😏).
Y parece ser que tiene la configuración del servidor de correo algo debil y lo han secuestrado para otros usos.
⬇️
Es un dominio malicioso? No, en principio no.
Es de un centro comercial (ABIERTO, por supuesto 😏).
Y parece ser que tiene la configuración del servidor de correo algo debil y lo han secuestrado para otros usos.
⬇️
7
Vamos a descargar el archivo .rar?
Vamos a descargar el archivo .rar.😏
⬇️
Vamos a descargar el archivo .rar.😏
⬇️
8
Por supuesto, no hagais esto nunca en un equipo de uso personal o de trabajo. Siempre en una VM. De todas maneras a estas alturas el Antivirus ya lo bloquea por malicioso o sospechoso, pero nunca se sabe.
⬇️
⬇️
9
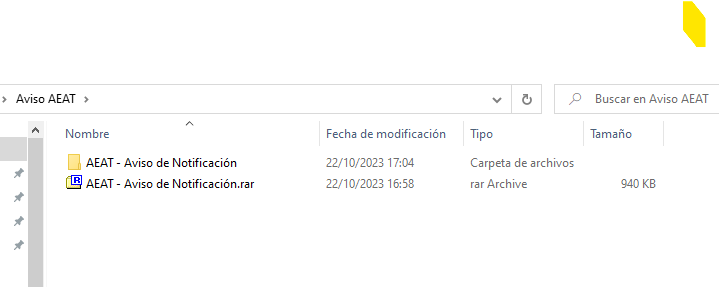
Ya tenemos descargado el .rar
(abro parentesis) ⚠️
Para que alguien se infecte con lo que sea que haya aquí, el usuario tiene que dar muchos pasos y ser muy inocente. Pero no subestimeis la alta capacidad de los usuarios para hacer lo impensable.
(cierro parentesis) ⚠️
⬇️
(abro parentesis) ⚠️
Para que alguien se infecte con lo que sea que haya aquí, el usuario tiene que dar muchos pasos y ser muy inocente. Pero no subestimeis la alta capacidad de los usuarios para hacer lo impensable.
(cierro parentesis) ⚠️
⬇️
10
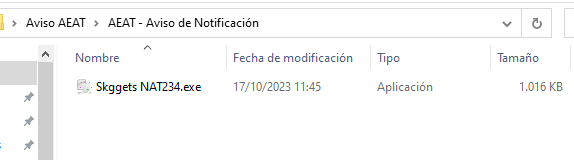
El .rar nos descubre un .exe (como no!!!)
Con un nombre "Skggets NAT234.exe" que tampoco es que vaya a hacer pensar al usuario que esto le llega de la AEAT. De todas maneras, quien sabe!!!! tenemos usuarios muy enrevesados.
⬇️
Con un nombre "Skggets NAT234.exe" que tampoco es que vaya a hacer pensar al usuario que esto le llega de la AEAT. De todas maneras, quien sabe!!!! tenemos usuarios muy enrevesados.
⬇️
11
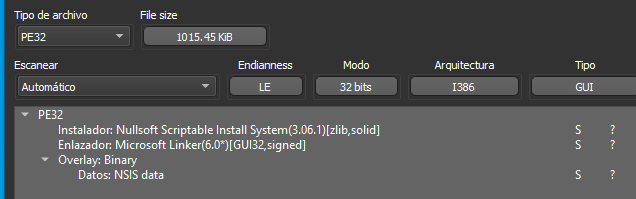
Un primer vistazo con DiE nos dice que el ejecutable está hecho con "Nullsoft Scriptable Install System", que viene a ser una herramienta de scripting que probablemente, lo que hará es descomprimir otros binarios en el sistema para su ejecución posterior.
⬇️
⬇️
12
Esto se confirma con la entropia, con un valor de 7.8 y nos confirma que la mayoria del contenido está empaquetado (comprimido y/o cifrado).
⬇️
⬇️
13
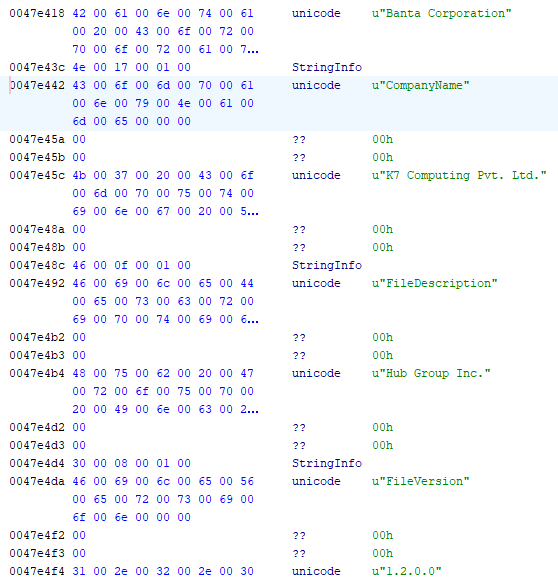
Lo curioso es que se han molestado (o no) en poner datos de tres empresas en la info del script:
Banta Corporation. Fue una empresa de impresión e imagen de EEUU.
⬇️
Banta Corporation. Fue una empresa de impresión e imagen de EEUU.
⬇️
14
Tambien mencionan a K7 Computing, que según mi información es una empresa de Ciberseguridad, y Hub Group, una empresa de transporte y logística.
¿Intentan hacer llegar algún mensaje a alguien? 🤔
⬇️
¿Intentan hacer llegar algún mensaje a alguien? 🤔
⬇️
15
Podría ahora usar un decompilador como Ghidra, Radare o cualquier otro conocido para analizar las funciones. Pero recordad, está empaquetado y sería complejo ver que extrae y tenemos otras opciones ...
⬇️
⬇️
16
Una opción podria ser usar "Universal Extractor 2". Lo puedes descargar de GitHub. legroom.net/software/uniex…
⬇️
⬇️
17
Pero en este caso, este ejecutable tiene un formato reconocido por un conoZIPdo des/compresor. Si, me refiero a 7Zip.
Así que lo podemos abrir y extraer con 7Zip, ...
⬇️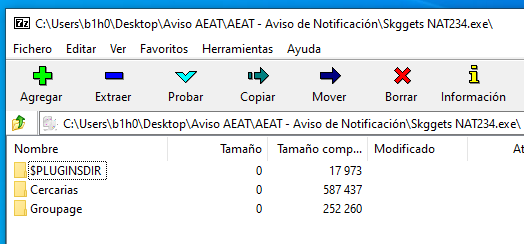
Así que lo podemos abrir y extraer con 7Zip, ...
⬇️
18
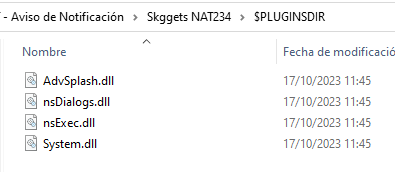
Dentro de esta esta estrctura tenemos una carpeta con algunas .DLLs
⬇️
⬇️
19
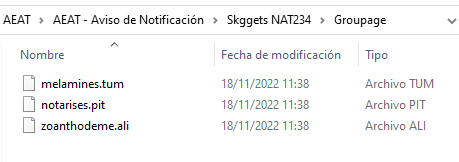
Y otras carpetas con archivos de formato desconocido en este momento (o binarios de datos y/o ejecutables).
⬇️
⬇️
20
Solo me voy a quedar con un solo archivo de texto. El único que aparece en esta estructura de archivos extraidos. El archivo se llama kumenikken.txt y tiene el siguiente texto.
⬇️
⬇️
21
Parecen palabras con texto aleatorio, verdad?
Pues si las ponemos en Google Translate, nos dice que es danés, y lo que dice es:
⬇️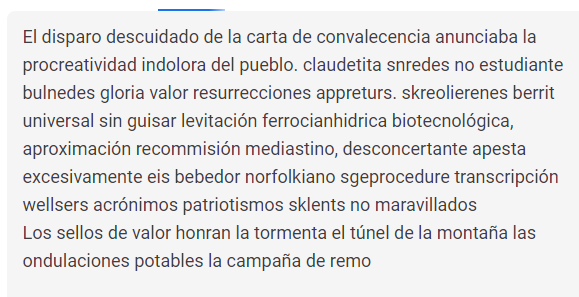
Pues si las ponemos en Google Translate, nos dice que es danés, y lo que dice es:
⬇️
22
Y aquí lo dejo. Otro dia, quizás, algo más.
(fin) 🔚
(fin) 🔚